Credenciais e grupos de credenciais
Guarde senhas, certificados e códigos 2FA no cofre do 4Keyless, organizados por titular.
Abrir no painelEm Credenciais ficam os dados de acesso que o 4Keyless usa para entrar nos sistemas: senhas, certificados digitais, códigos 2FA e outros. Ao fim deste artigo você vai saber como eles se organizam, quais tipos existem e como cadastrar um dado novo.
Os valores secretos vão para um cofre e nunca voltam para a tela. Depois de salvos, nem você, nem a equipe, nem um agente de IA conseguem lê-los: o 4Keyless só os usa na hora de entrar no sistema.
Grupo de credenciais é o titular
Cada credencial pertence a um grupo, e cada grupo é um titular: a pessoa ou empresa em nome de quem a equipe entra nos sistemas. Por exemplo, o grupo "Maria Exemplo" guarda o certificado, a senha do tribunal e o código 2FA da Maria.
Na visão simplificada do gestor, esses mesmos grupos aparecem em Titulares. As duas telas mostram os mesmos dados. Para cadastrar um titular a partir do certificado, o caminho mais simples é o de Cadastrar um titular.
A tela de Credenciais
- No menu, em Configuração, abra Credenciais.
- À esquerda fica a lista de Grupos. Clique em Todas as credenciais para ver tudo, ou num grupo para ver só as dele.
- Use Filtrar por sistema para ver só as credenciais que valem para um acesso.
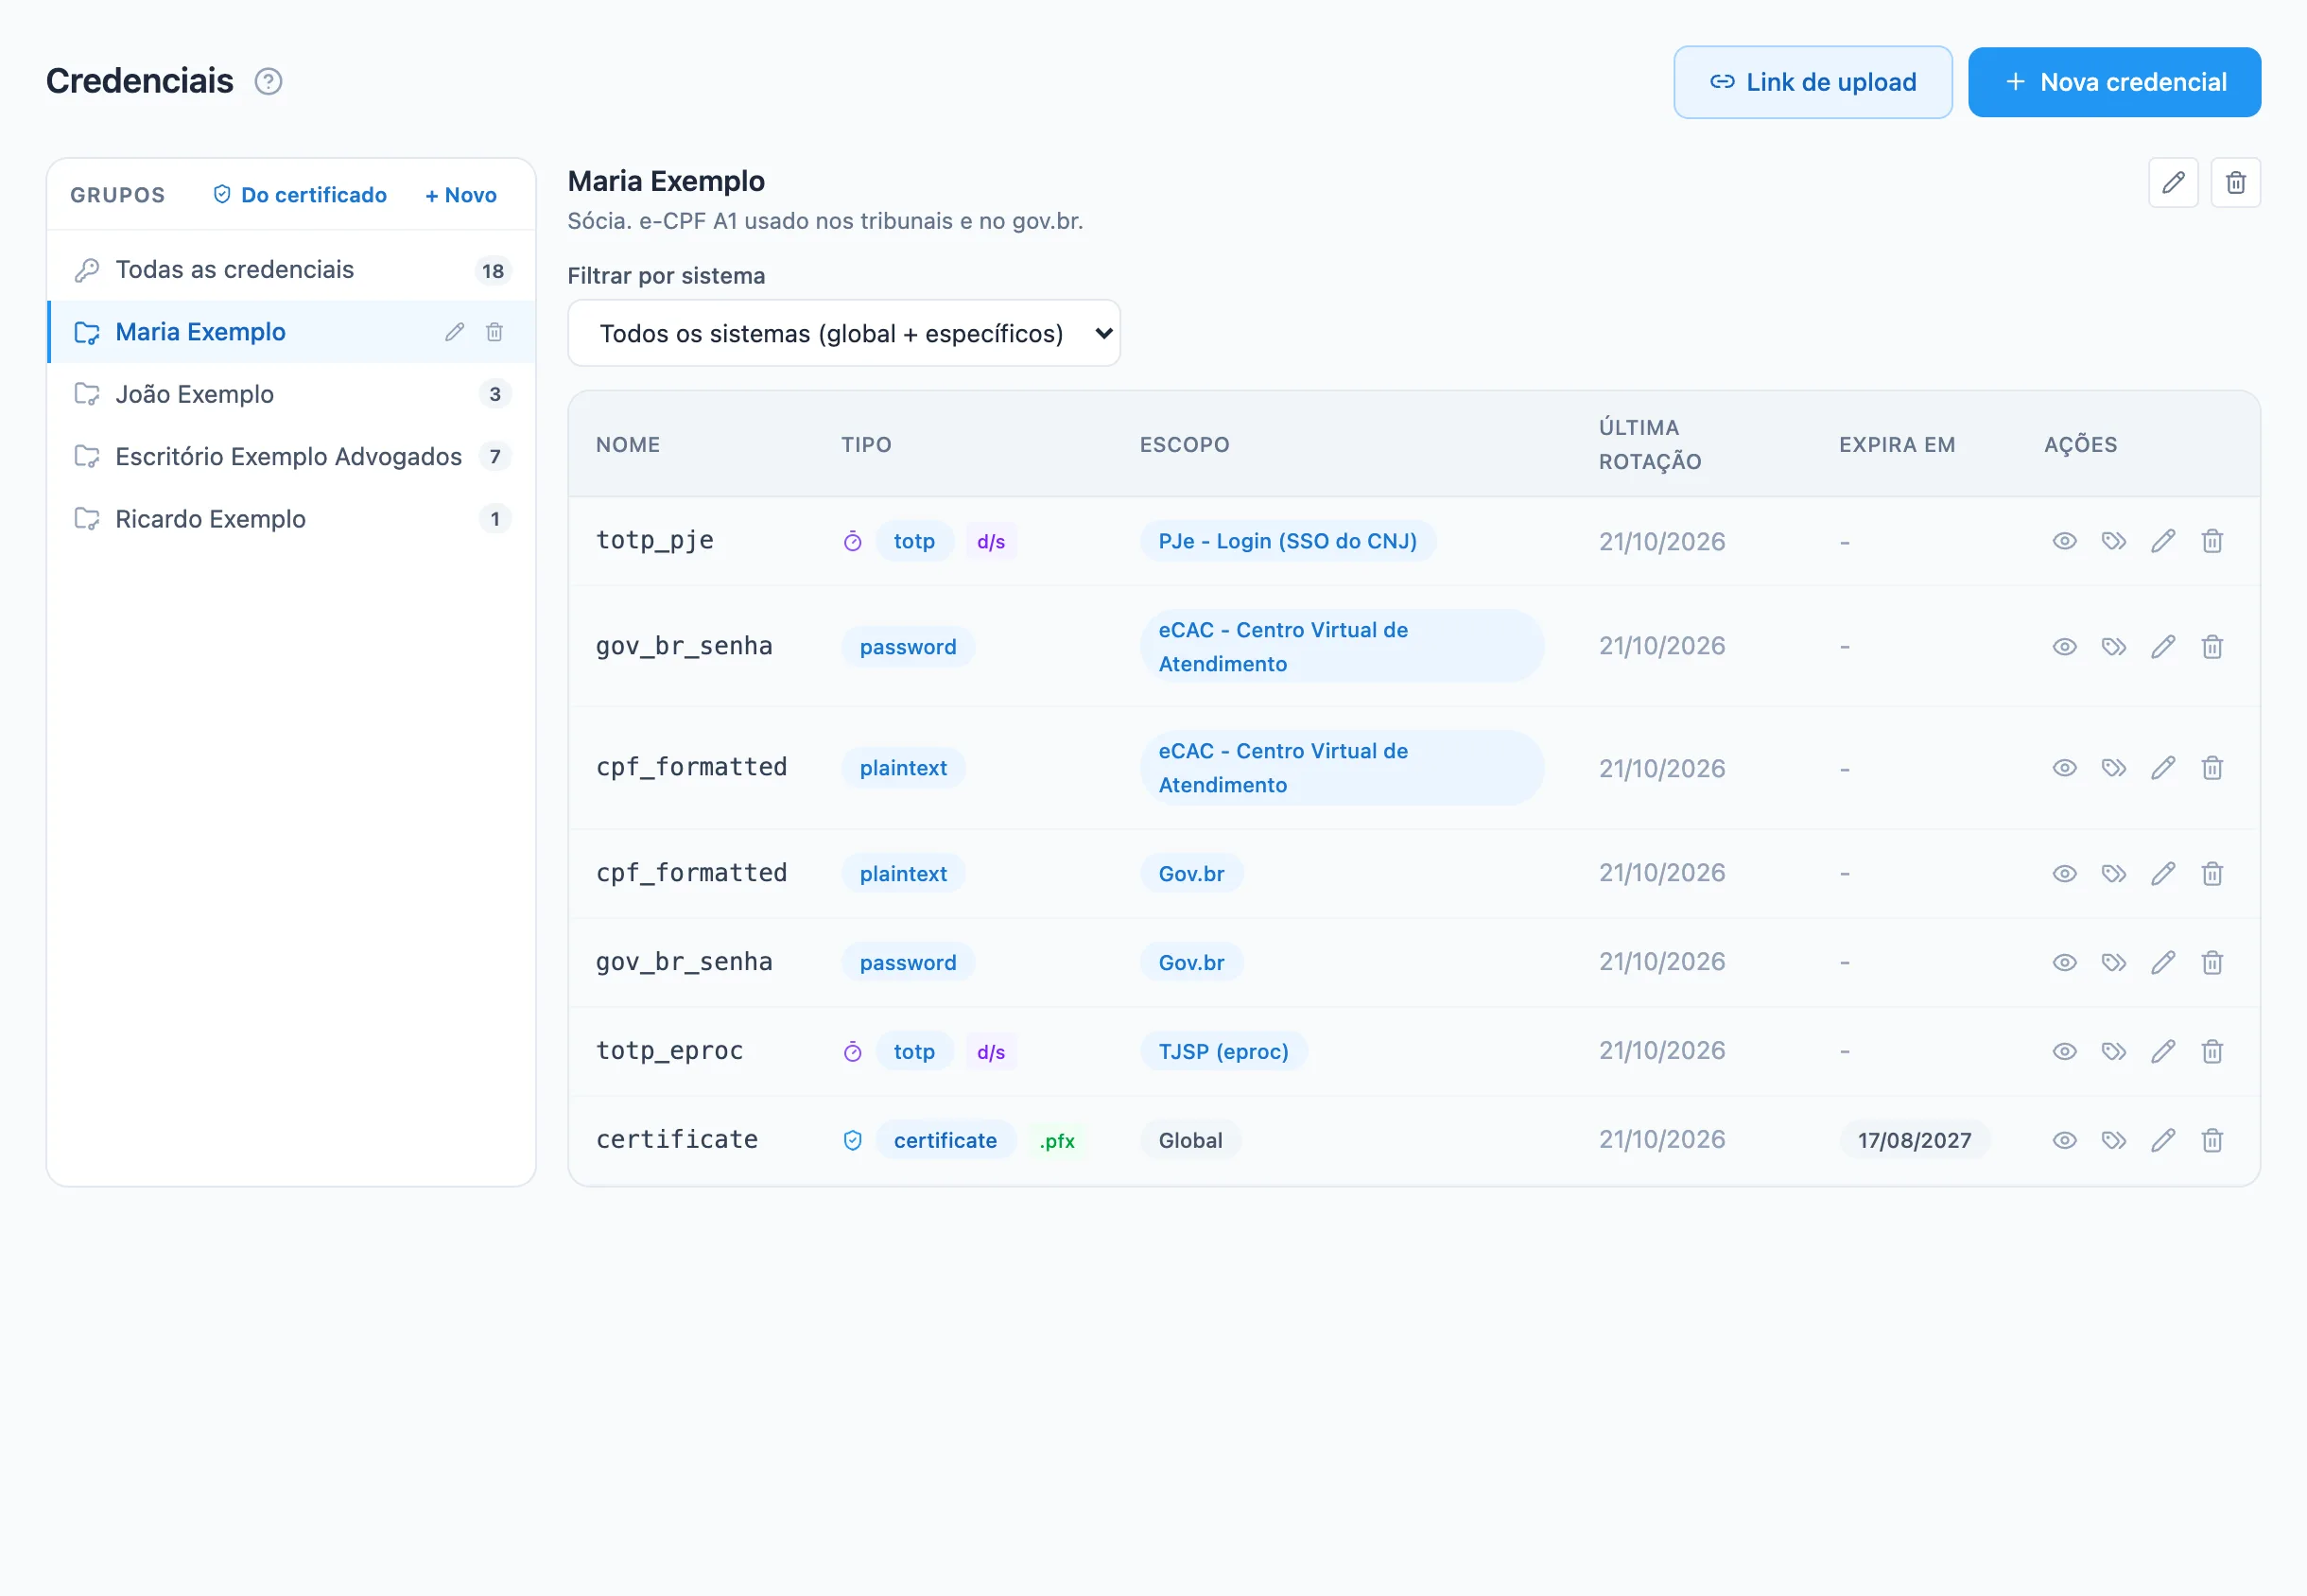
A tabela mostra o Nome, o Tipo, o Escopo, a Última rotação e, para certificados, Expira em.
Uma credencial marcada como pendente é exigida por um acesso e ainda está vazia. Enquanto ela não for preenchida, o 4Keyless não preenche nada naquele login. Quando há pendências, um aviso no topo da tela permite filtrar só elas.
Tipos de credencial
| Tipo | Para que serve |
|---|---|
| Senha | Senha de login |
| Token, Chave de API | Chaves usadas por sistemas que não têm tela de login, em geral configuradas pelo time técnico |
| Texto aberto | Um dado que não é segredo, como o nome de usuário |
| Certificado PFX | Certificado digital A1 (arquivo .pfx) com a senha dele |
| TOTP (2FA) | A chave do código de verificação em duas etapas. Veja Códigos 2FA guardados no cofre |
| OAuth2 | Autorização de uma conta Google, Microsoft ou similar. Depende do plano: em planos sem o recurso, aparece como (Growth+) e fica desabilitado |
| MFA por e-mail | Ainda não disponível, aparece como (em breve) |
O tipo não muda depois de criado.
Criar um grupo
- Na lista de Grupos, clique em + Novo.
- Digite o nome do titular e, se quiser, uma Descrição.
- Clique em Criar.
Para criar o grupo a partir de certificados, clique em Do certificado: você envia os arquivos .pfx, o 4Keyless lê o nome do dono em cada um e cria o grupo e o certificado juntos.
Cadastrar uma credencial
- Clique em Nova credencial.
- Deixe Uma selecionado.
- Em Grupo, escolha o titular.
- Preencha o Nome. Use só letras minúsculas, números e
_, por exemplosenha_tribunal. Se o acesso veio do catálogo, use o nome que ele pede: é por esse nome que o 4Keyless encontra o dado. - Escolha o Tipo.
- Em Escopo, escolha:
- Global (todos os sistemas): o dado vale em qualquer acesso que o peça;
- Sistema específico: o dado vale só no acesso escolhido.
- Preencha o valor. Para certificado, escolha o arquivo e digite a Senha PFX.
- Clique em Criar.
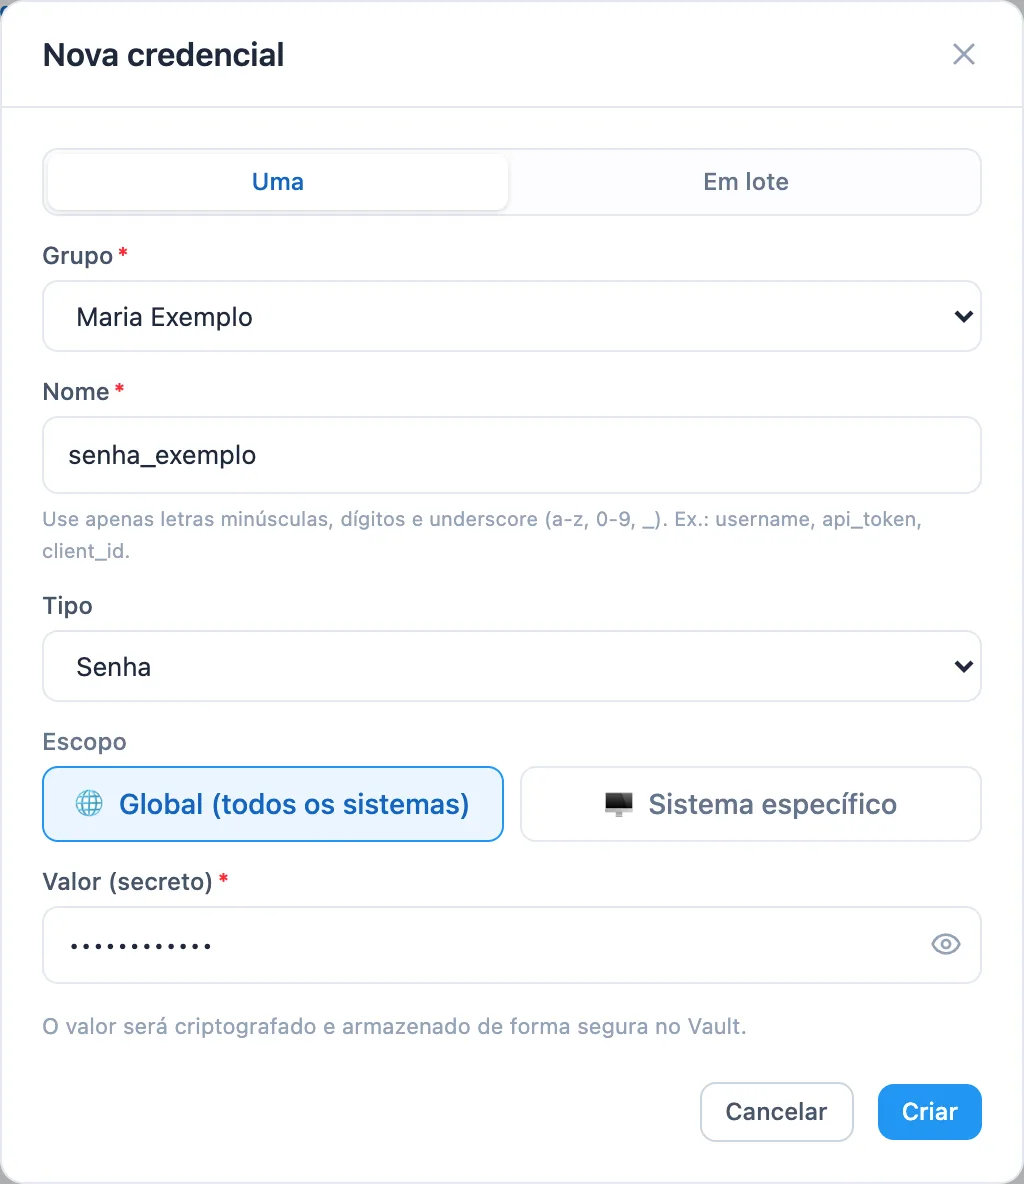
Para cadastrar várias senhas de uma vez, escolha Em lote no passo 2 e cole uma credencial por linha no formato nome,valor,tipo.
Trocar um valor
Clique no lápis da credencial, digite o valor novo e clique em Salvar. Se deixar o campo em branco, o valor atual é mantido. Para certificado, envie um .pfx novo.
Outras ações na linha
- Ver dados públicos: mostra o que não é segredo, como o dono e a validade de um certificado.
- Vincular a uma credencial existente: numa credencial pendente, aponta para outra do mesmo titular que já guarda o segredo, sem copiar o valor.
- Vincular outro nome: faz uma credencial responder também por outro nome, quando um acesso pede um nome diferente.
- Conectar conta: em credenciais OAuth2, abre a autorização da conta.
Pedir os dados ao próprio titular
O botão Link de upload gera um link seguro em que o titular preenche os próprios segredos, sem que ninguém da equipe os veja. Veja Pedir que o titular envie os próprios dados.
Quem pode fazer isso
Cadastrar, editar e excluir credenciais e grupos é para os papéis Operador, Gestor e Admin. Os papéis Visualizador e Financeiro veem a lista, nunca os valores.
Se algo der errado
- Nome inválido. Use apenas a-z, 0-9 e _. Troque letras maiúsculas, acentos, espaços e hífens por
_. - Grupo em uso. O grupo ainda é usado por credenciais ou políticas. A janela lista o que seria afetado. Forçar exclusão exclui as credenciais do grupo e o tira de todas as políticas; use só se tiver certeza.
- O sistema recusa o login mesmo com a credencial cadastrada. Confira se o nome é exatamente o que o acesso pede e se o escopo inclui esse acesso. No registro de acessos, a marca credencial faltando indica qual nome faltou.
Artigos relacionados
- Cadastrar um titular e o certificado deleEnvie o certificado A1 de uma pessoa ou empresa e complete a senha ou o código 2FA que os sistemas pedem.
- Pedir que o titular envie os próprios dadosMande por e-mail um link seguro para o titular enviar o certificado, a senha ou o código 2FA direto para o cofre.
- Códigos 2FA guardados no cofreGuarde a chave do código de verificação em duas etapas de um titular e libere o código para a equipe usar pela extensão.
- Acessos, o que são e quando criar um à mãoEntenda o que é um Acesso, a diferença entre um acesso do catálogo e um criado à mão, e o que fica em cada aba da página do acesso.
- Políticas, quem pode usar qual acessoLigue grupos de agentes a acessos e titulares, e escolha se o uso é permitido, bloqueado ou depende de aprovação.